
Если письмо в Gmail просит пароль, одноразовый код или срочную оплату по незнакомой ссылке, сначала остановите взаимодействие с ним. Не отвечайте на просьбу и не пытайтесь «проверить ссылку», вводя случайный пароль. Откройте нужный сервис через сохранённую закладку, привычное приложение или самостоятельно набранный адрес. Так вы проверите событие независимо от сообщения, подлинность которого пока не установлена.
Фишинговые письма могут копировать известный стиль, обращаться по имени и использовать сведения о ваших покупках. Поэтому знакомый логотип или отсутствие орфографических ошибок не должны становиться единственным основанием доверия. Google описывает фишинг как попытку получить доступ или личные данные с помощью имитации доверенного источника. Практический вопрос здесь не «красиво ли выглядит письмо», а «подтверждается ли его просьба независимо».
Проверьте событие, а не оформление
Если речь об аккаунте, откройте его раздел безопасности и уведомления. Если об оплате, посмотрите заказ в кабинете продавца. Если сообщение якобы от коллеги, свяжитесь с ним по прежнему номеру или рабочему каналу. Не берите новый номер поддержки из подозрительного письма: он может принадлежать тому же источнику. Проверка полезна даже тогда, когда письмо пришло в привычную папку Входящие.
Разверните сведения об отправителе и внимательно посмотрите полный адрес. Сходство домена с названием компании заслуживает проверки, но само по себе не даёт окончательного ответа. У реальных организаций бывают внешние сервисы рассылок, а подделка может использовать убедительное имя. Если вам нужно только проверить наличие счёта, безопаснее найти его в известном кабинете, чем самостоятельно исследовать все технические особенности подозрительной ссылки.
Отправьте жалобу в Gmail
В веб-версии Gmail откройте меню дополнительных действий рядом с ответом на конкретное письмо и найдите команду сообщения о фишинге. Не путайте её с меню всего браузера. Подтвердите действие, прочитав появившееся пояснение. Если в используемом приложении такой команды не видно, воспользуйтесь браузерным Gmail или доступной жалобой на спам. Порядок может различаться между мобильным приложением и веб-интерфейсом.
Жалоба не требует пересылать кому-либо пароль или код подтверждения. Не переходите ради неё на сайт, указанный самим подозрительным отправителем. В рабочем аккаунте дополнительно соблюдайте установленный порядок обращения в службу безопасности: организация может использовать собственную кнопку или адрес для сообщений об угрозах. Перед передачей полного письма уточните канал, поскольку внутри могут быть личные сведения и активные ссылки, которые не стоит публиковать открыто.
Если вы только открыли письмо
Открытие текста и передача секретных данных — разные события. Запишите, что произошло: прочитали сообщение, нажали ссылку, скачали файл или ввели пароль. Такая последовательность поможет выбрать дальнейшие действия без догадок. Не устанавливайте программу «для очистки», которую предлагает то же письмо или открывшаяся страница. Если файл был загружен, не запускайте его ради проверки и обратитесь к надёжному специалисту при необходимости.
Допустим, вы перешли на страницу, но заметили необычный адрес до ввода данных. Закройте страницу и откройте настоящий сервис отдельно. Если пароль всё же был введён, действуйте из доверенного сеанса: измените его, проверьте активность и доступные меры защиты. Когда один пароль использовался в нескольких местах, оцените и эти аккаунты. Для Google порядок описан в инструкции защиты скомпрометированного аккаунта.
Не теряйте полезные сведения
Для обращения в поддержку достаточно начать с даты, темы, адреса и описания выполненных действий. Не публикуйте скриншот с одноразовым кодом, полной ссылкой сброса пароля или чужими персональными данными. Если требуется исходное письмо, передайте его только по подтверждённому каналу. После завершения проверки удаление подозрительного сообщения может быть уместно, но не следует уничтожать единственную копию до согласованного разбора рабочего инцидента.
Если письмо отправлено сразу нескольким коллегам, не пересылайте его дальше с активными ссылками ради предупреждения. Используйте установленный канал уведомления и краткое описание признаков. Так вы сообщите о ситуации, не увеличивая число людей, которые могут случайно взаимодействовать с подозрительным содержимым в новой пересылке.
Check предназначен для исследования исходящих тестовых писем по описанной методологии. Он не подтверждает безопасность полученного вами требования и не восстанавливает доступ после фишинга. Для получателя главное — прекратить опасное взаимодействие, проверить событие через независимый канал, сообщить о письме штатным способом и защитить аккаунт, если секретные данные уже были переданы.
Видео-памятка: что проверить
Видео без звука, 24 секунды. Текстовая версия краткого плана:
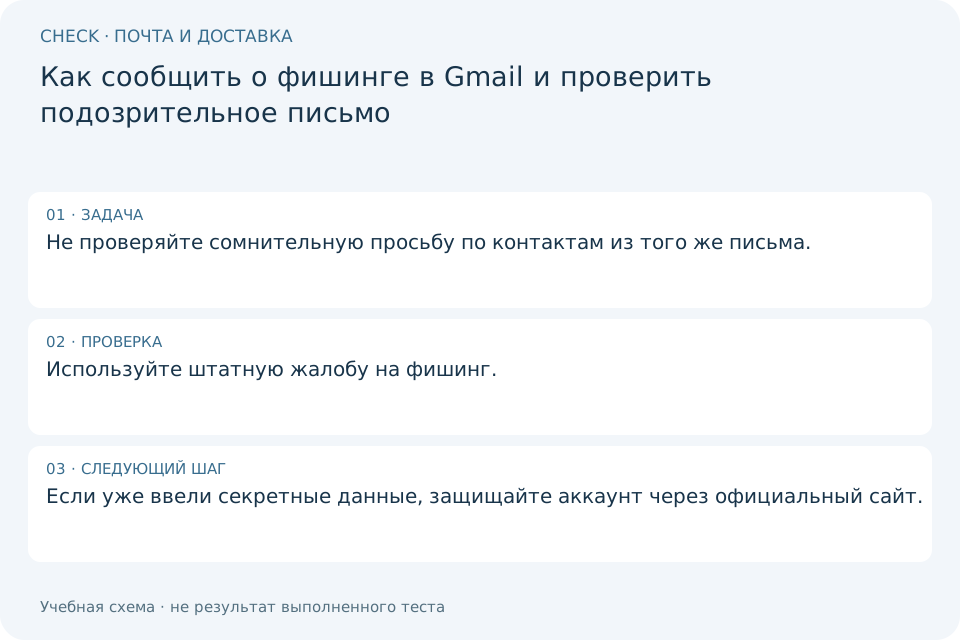
- Не проверяйте сомнительную просьбу по контактам из того же письма.
- Используйте штатную жалобу на фишинг.
- Если уже ввели секретные данные, защищайте аккаунт через официальный сайт.